2026 年 11 月 17 日,日本网络券商乐天证券披露一起涉及测试环境的未经授权访问事件,部分客户信息可能外泄。根据公司公告,受影响信息分为两个范围:最多约 1,125 万个账户涉及营业网点及客户代码、登录 ID;另有最多约 447 万个账户涉及身份、联系方式、提现银行账户及金融资产等更广泛的信息。有关数字反映的是可能受影响的账户范围,并不等同于已确认外泄的数据数量。
11 月 18 日,ITmedia NEWS 进一步援引乐天证券说明:因系统升级中的功能验证需要,部分未经脱敏的生产客户数据曾被复制至测试服务器,随后该环境遭到利用漏洞的未经授权访问。由此,本次事件的关注点不仅是潜在的数据泄露规模,更是敏感生产数据进入非生产环境后的访问控制、例外审批及风险治理。
以下完整刊载事件分析原始报告,仅对“口座”“本番”等日语或日式专业术语作标准汉语统一;报告的章节、数据、图表、判断和参考来源均予保留。原报告中的分析性推断不应视为 GCSA 已完成独立技术取证。
乐天证券最多约 1,125 万账户信息可能外泄:未脱敏的生产客户数据被复制进测试服务器后遭入侵每日安全洞察(事件分析)|2026 年 11 月 19 日|文中时间均为东京时间(UTC+9)
2026 年 11 月 17 日,日本网络券商乐天证券公告,第三方对其系统发起未经授权访问,公司保有的部分客户信息可能已经外泄。影响分两层:最多约 1,125 万个账户的营业网点及客户代码与登录 ID,以及其中最多约 447 万个账户的姓名、生日、住址、电话、邮箱、工作单位、提现银行账户、自行申报的年收入与金融资产、各类金融产品资产信息和最后登录日。11 月 18 日,乐天证券在接受 ITmedia NEWS 采访时说明了这些数据为何会出现在测试环境:为了系统升级中的功能验证,公司把部分生产客户数据复制到测试服务器,而且没有做掩码处理。
这起事件的教训并不复杂:测试环境的防护通常比生产环境宽松,一旦把真实客户数据放进去,攻击者就不必攻破生产系统。泄露的字段虽然不含密码和交易密码,但登录 ID、联系方式、提现账户和资产规模放在一起,正好够攻击者写出一封“看起来就是乐天证券”的钓鱼邮件或电话话术。
一、事件时间线表 1:乐天证券未经授权访问事件时间线
时间(东京时间 UTC+9)
事件
来源 / 证据
时间未公布
为系统升级中的功能验证,把部分生产客户数据复制到测试服务器“一定期间”,数据未做掩码;公司称经过正式内部流程
ITmedia NEWS 2026-11-18 采访
11-11(周三)
测试环境系统内管理的部分信息可能被带出外部
乐天证券 11-17 公告
11-16(周一)
发现对部分系统的可能未经授权访问,切断相关访问并修正
乐天证券 11-17 公告
11-17
公告可能外泄的范围(约 447 万 / 约 1,125 万账户),称已完成受影响客户的特定,将个别通知
乐天证券公告 press2026111702
11-18 17:40
ITmedia 报道公司说明:升级验证需用生产数据,测试服务器上的数据未掩码;漏洞被利用导致入侵;生产数据复制时间与升级具体期间不予回答
ITmedia NEWS
二、数据为什么会在测试环境里乐天证券对 ITmedia 的说法是:通常测试环境和测试服务器里只放假数据,不放生产信息;这一次是因为公司内部系统升级,“部分功能必须使用生产环境的数据进行确认”,于是把生产环境中的部分客户信息复制到测试服务器一段时间用于验证,复制时没有做掩码。公司强调这不是某位员工的独断,而是走了正式的内部手续;测试服务器也有安全措施,但“漏洞被利用”,因而遭到未经授权访问。生产数据何时复制进去、升级持续了多久,公司未予回答,被利用的漏洞也没有说明。
这里有三个相互叠加的问题。其一,测试环境里放的是真实数据而不是脱敏数据,于是测试环境的安全等级实际上决定了客户数据的安全等级。其二,复制范围很大:不仅有身份与联系方式,还包括提现账户和资产规模这种高价值字段,以及已销户客户的信息。其三,从 11 月 11 日可能外泄到 11 月 16 日发现,中间隔了 5 天。
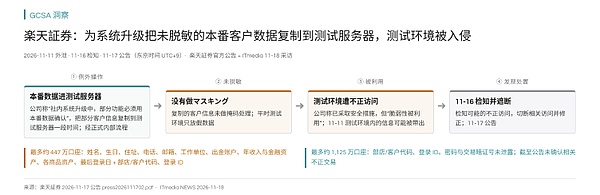
图 1:从“例外地把生产数据放进测试服务器”到外泄:一条由流程审批、未脱敏与漏洞利用叠加而成的路径
三、泄露了什么,没泄露什么官方把可能外泄的信息分为两层。第一层最多约 447 万账户:营业网点及客户代码、登录 ID、姓名、假名姓名、生日、住址、电话、邮箱、工作单位、提现账户(金融机构、账号、名义人)、年收入与金融资产(客户申报信息)、各类金融产品资产信息、最后登录日。第二层最多约 1,125 万账户:营业网点及客户代码与登录 ID。ITmedia 按两层相加称合计最多约 1,572 万账户。这里的登录 ID 是乐天证券的登录 ID,与乐天 ID 不同。
乐天证券表示,登录所需的密码、交易密码等交易必需信息没有确认外泄,截至公告也没有确认由本次事件引起的未经授权访问或未经授权交易。也就是说,攻击者手里已经有“账号名”和大量能取信于人的个人背景,但还缺能直接登录和下单的凭据。下一步最可能的利用方式,就是冒充乐天证券去骗这些凭据。
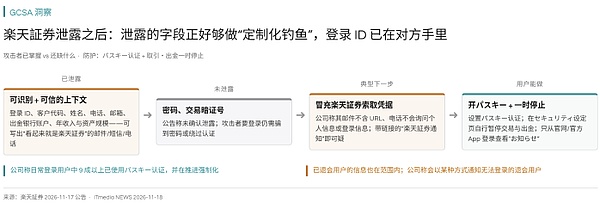
图 2:攻击者已掌握与尚缺的信息,以及用户可以立即采取的防护
四、影响与公司处置乐天证券已切断相关访问并完成修正,称已完成受影响客户的特定,并通过登录后的“通知”页面告知各客户可能外泄的信息;对无法登录的已销户客户,公司表示会以其他方式通知。公司提醒:其发送的邮件中不含 URL,电话中也不会询问个人信息或登录信息;对冒充乐天证券或关联公司的邮件、短信、电话、邮寄物要格外警惕。
乐天证券正在推进强制使用通行密钥(Passkey)认证登录,公司称每天登录的客户中 9 成以上已在使用。客户还可以在登录后的安全设置页面,自行设置各类交易和提现的临时停止。据 The Japan Times 报道,消息公布后乐天集团股价 18 日早盘一度下跌超过 7%。这也不是乐天集团今年第一起数据事件:乐天 Drive 与乐天 Travel 在 10 月分别公告过未经授权访问。
五、建议乐天证券客户:1. 尚未设置通行密钥(Passkey)的,立即设置;2. 若近期不交易,在安全设置页把交易与提现临时停止;3. 只从官方 App 或手动输入的官网地址登录,查看“通知”确认自己的信息是否在范围内;4. 任何带链接的“乐天证券通知”、来电询问登录信息或要求“确认提现账户”的,都按诈骗处理;5. 提现账户所在银行同样可能成为冒充对象,留意以银行名义发来的“账户异常”通知。
企业安全与开发团队:测试与验证尽量使用合成数据或不可逆脱敏数据;确需生产数据时,复制范围按字段最小化,限定时间窗口并在结束后销毁,同时给测试环境配上与生产环境同等级的访问控制、漏洞管理和异常外传监控。把生产数据放进测试环境这一步,本身就应当被视为一次高风险变更,而不只是一次流程审批。
参考来源• 楽天証券:楽天証券のお客様の情報漏えいの可能性に関するお詫びとお知らせ(2026-11-17):https://www.rakuten-sec.co.jp/web/company/newsrelease/pdf/press2026111702.pdf
• ITmedia NEWS:楽天証券の大規模漏えい、なぜテスト環境に顧客情報が?(2026-11-18):https://www.itmedia.co.jp/news/article/2611/18/2000003302/
• ITmedia ビジネスオンライン:楽天証券、最大1125万口座の情報漏えいか:https://www.itmedia.co.jp/business/articles/2611/17/news072.html
• ZDNET Japan:楽天証券、最大約1125万口座の顧客情報漏えいの可能性:https://japan.zdnet.com/article/35255025/
• The Japan Times:Rakuten Securities account information compromised in major data breach:https://www.japantimes.co.jp/business/2026/11/18/companies/rakuten-securities-unauthorized-access/
• 楽天証券:パスキー認証設定ガイド:https://www.rakuten-sec.co.jp/web/security/passkey/guide/
• 楽天証券:取引・サービスの一時利用停止:https://www.rakuten-sec.co.jp/web/security/account_lock/
结语乐天证券事件提示了金融机构数据治理中的一个重要风险:当真实客户数据因业务验证需要被复制至测试环境时,即使复制行为经过内部审批,数据暴露面仍可能扩大。就目前公开信息而言,测试环境漏洞的具体细节、攻击者实际取得的数据范围及后续影响尚未完全披露。
对金融机构而言,生产数据最小化、测试环境隔离、例外授权审查和异常外传监控应被视为同一套安全控制体系;对用户而言,则应重点警惕利用真实账户及个人资料实施的定向钓鱼和身份冒用。相关判断基于公开披露资料,后续仍须以官方调查及新增证据为准。
版权与免责声明
本报告及相关技术分析由GCSA全球网络安全联盟独家发布。如需转载请完整保留GCSA官方出处及原始链接,并不得对报告核心观点进行恶意篡改。
本文仅供网络安全研究、公众风险认知与信息参考,不构成投资、法律或金融建议。文中涉及的“可能泄露”“潜在风险”及攻击场景应与经证实的事实区分。除非另有明确说明,GCSA 未对本事件进行独立的系统入侵取证或攻击归因。